Bitdefender XDR
לאבטחת Azure, AWS ו-GCP

Bitdefender XDR מספק שכבת אבטחה מתקדמת לסביבות ענן, AZURE, AWS ו-GCP, ומאפשר לזהות, לנתח ולהגיב לאיומים ממערכת מרכזית אחת.

להדגמה והדרכה ללא עלות, קבעו זמן שמתאים לכם ביומן:

יודעים מיד מה קורה בענן
בלי הפתעות.

ניטור רציף 24/7 של תשתיות הענן (Bitdefender XDR for AWS, Azure and GCP) שמזהה מיידית חשיפת מידע, שימוש במפתחות חשודים ופקודות חריגות

זיהוי האירוע
לפני שהוא הופך למשבר

מקטין משמעותית את השטחים המתים בענן. אתם מקבלים התראות מדויקות על איומים, לצד תיעוד מלא של ארועים חריגים

העצמת כלל הצוותים וביטול המורכבות

עוברים מחיפוש ידני ותגובה מאוחרת להתראות ממוקדות והחלטות מהירות. אבטחת המידע הופכת לגורם משפר, לא מעכב.

קורלציה אוטומטית וניתוח אירועים קריא ופשוט להבנה.

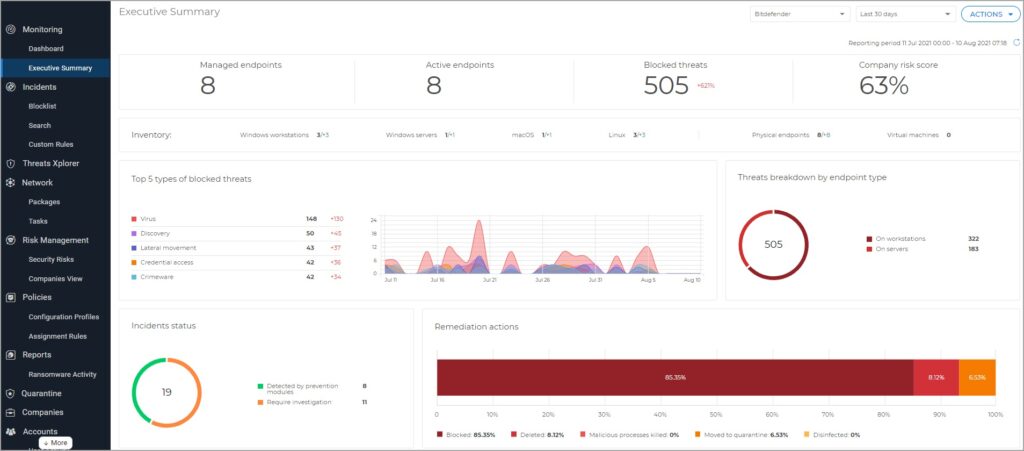
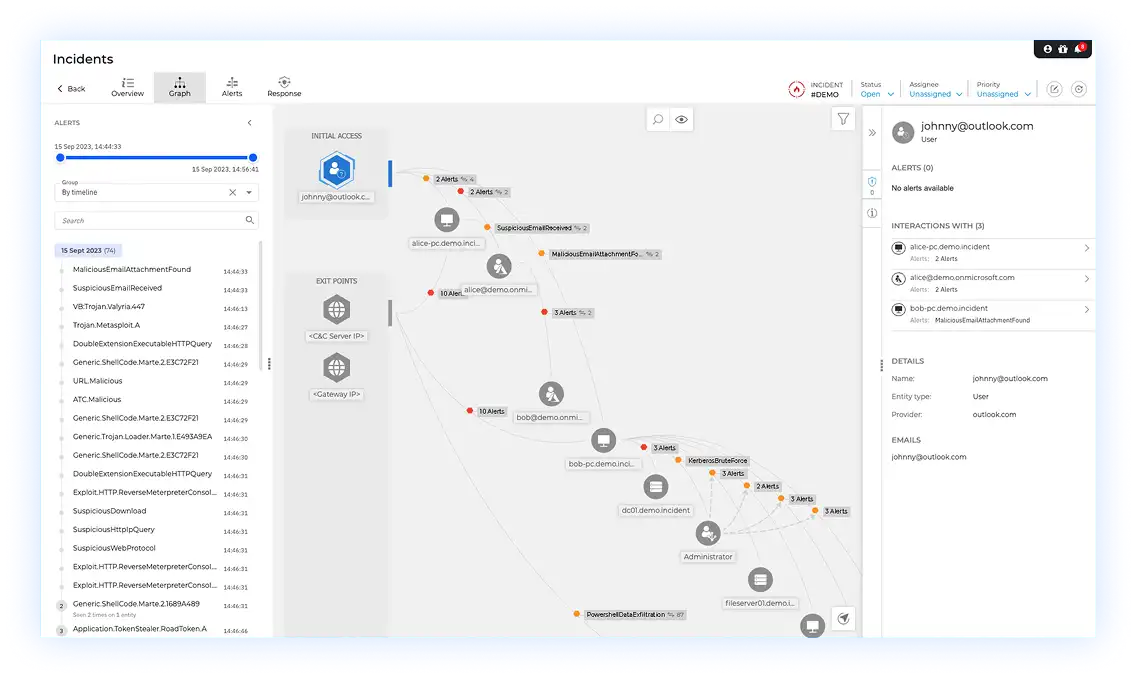
GravityZone XDR לאבטחת ענן מסווג, ומקשר בין ארועים באופן אוטומטי ברחבי פלטפורמות וכלי אבטחה שונים, ומציג סיכום קריא ומייצג חזותי בזמן אמת של שרשרת ההתקפה המלאה.

Bitdefender XDR משתלב כחלק ממערך אבטחת מידע לעסקים, ומאפשר לארגונים לנטר ולזהות איומים בסביבות Azure, AWS ו-GCP.

פריסת חיישנים מוכנה להפעלה

הטמעת כל חיישן XDR לאבטחת ענן מתבצעת תוך דקות באמצעות שלבים מודרכים, ללא צורך באינטגרציות מותאמות, חוקי זיהוי או מומחיות אבטחה.

זיהוי ומענה בענן

GravityZone XDR Cloud מפקחת על AWS, Azure ו-Google Cloud לאיתור איומי אבטחה, מזהה פעילויות חשודות כמו הסרת הצפנה, דגלים אנומליים וכשלי כניסה, ומשלבת אותות איומים מהענן ומקורות נוספים ליצירת תמונת התקפה מלאה.
צפו ב-Bitdefender XDR בפעולה

ראו כיצד GravityZone זיהוי ומענה מורחב (XDR) מסייע לארגונים לאתר פרצות אבטחה מוקדם ובמאמץ מופחת.

ניתן לשלב את הפתרון עם שירותי SOC מנוהלים לצורך ניטור, חקירה ותגובה לאירועי אבטחה.
bitdefender XDR
5 תרחישי תקיפה

מה החיישן מזהה ב-Bitdefender GravityZone Extended Detection and Response (XDR)?

שתי שניות של חוסר תשומת לב, וכל המידע הרגיש שלכם בחוץ.
טעויות אנוש הן האויב הגדול ביותר בענן. החיישן מזהה מיידית שינויי קונפיגורציה קריטיים – כמו ביטול הצפנה של S3 Bucket או הפיכת Blob Storage לציבורי ונגיש לרשת. אתם מקבלים התראה בשנייה שההרשאה השתנתה, לפני שסורקי הבוטים של התוקפים מוצאים את הפירצה.

01

חשיפה פומבית של מאגרי מידע

S3/Blob Exposure

02

יצירת "דלתות אחוריות" בניהול הזהויות

IAM Key Abuse

03

כריית קריפטו והרצת פקודות זדוניות

Cryptojacking & Reverse Shell

04

שאיבה שקטה והצפנה של בסיסי נתונים

Exfiltration & Cloud Ransomware

05

עקיפת מנגנוני אבטחה קיימים

MFA & Security Bypass

אבטחה שמוכרת בעקביות בהערכות עצמאיות

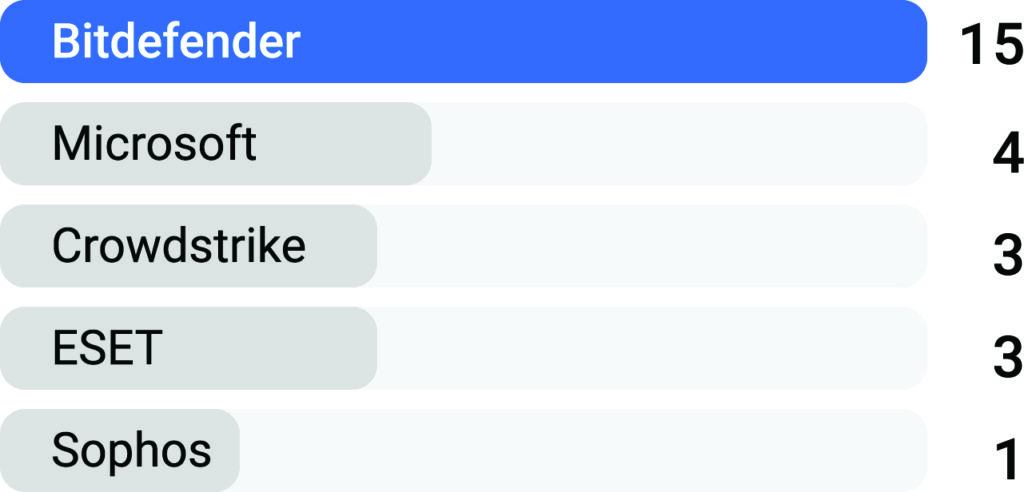
הכי הרבה דירוגים ראשונים במבחני האבטחה הארגוניים של AV-Comparatives

מבוסס על תוצאות במבחני הגנה בעולם האמיתי, הגנה מפני תוכנות זדוניות, הגנה מפני איומים מתקדמים, והגנה ותגובה בקצה הרשת, לשנים 2021–2023.
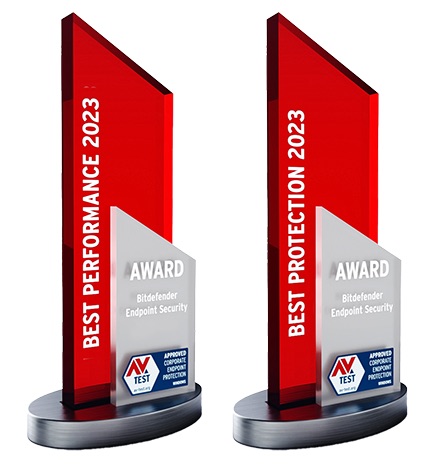
ההגנה הטובה ביותר. הביצועים הטובים ביותר למשתמשי עסקים

Bitdefender GravityZone Endpoint Security זכה בפרס AV-TEST לשנת 2023 על ההגנה הטובה ביותר והביצועים הטובים ביותר בקטגוריית משתמשי העסקים.
נראות גבוהה לאיומים, רעש מינימלי

Bitdefender XDR השיג כיסוי אנליטי של 100% גם עבור Linux וגם עבור macOS, ללא אף אות חיובי שגוי (False Positive) בשני המקרים.
בחירת הלקוחות ב-Gartner® Peer Insights™ קול הלקוחות לפתרונות אבטחת נקודות קצה (EPPs)

היחיד שזכה בתואר Visionary in the 2025 Gartner® Magic Quadrant™ for EPPs

זכה לתואר Strong Performer של Forrester

להדגמה והדרכה ללא עלות מלאו את הפרטים בטופס

שאלות נפוצות

מה זה בעצם Bitdefender Cloud XDR ואיך הוא שונה ממה שכבר קיים בענן?
זהו חיישן אבטחה ייעודי לתשתיות ענן (AWS, Azure, GCP). בניגוד למוצרים קלאסיים, הוא לא מגן קצה (Endpoint) והוא לא חוסם פעילות באופן אקטיבי. החיישן מנטר את ה-Control Plane והתשתיות ברמת עומק, ומספק התראות מיידיות על אנומליות, טעויות קונפיגורציה, מפתחות חשודים ופקודות זדוניות. הוא פשוט נותן לכם עיניים איפה שאתם עיוורים כיום.
חשיפת מידע: טעויות קונפיגורציה כמו הפיכת S3 Bucket לציבורי או ביטול הצפנה. השתלטות על זהויות: יצירת מפתחות גישה (IAM Keys) חשודים או ניסיונות להעלאת הרשאות. הרצת פקודות זדוניות: זיהוי פקודות חריגות על קונטיינרים או שרתים (למשל, לצורך כריית קריפטו). טשטוש עקבות: ניסיונות של תוקפים לכבות לוגים (כמו CloudTrail) כדי לפעול בחשיכה.
כי בעולם תשתיות הענן, חסימה שגויה (False Positive) של קריאת API או תהליך פיתוח היא הרסנית – היא משביתה את האפליקציה, פוגעת בלקוחות ומייצרת חיכוך קבוע בין אבטחת המידע ל-DevOps. המוצר פועל בעיקרון של "זיהוי מהיר, תגובה חכמה": אתם מקבלים את המידע המדויק תוך שניות ומחליטים כיצד לפעול, בלי לקחת סיכון על זמינות המערכת.
הוא הופך את הביקורת מסיוט שבועי לנון-איבנט. במקום לחפור בלוגים אינסופיים כדי להוכיח עמידה בתקני SOC2 או GDPR, החיישן מייצר תיעוד אוטומטי, מובנה וברור של כל שינוי והתראה בענן.

מכיוון שכל סביבה היא ייחודית, GravityZone XDR מאפשרת לבחור את הכיסוי והנראות המתאימים ללקוחותינו, באמצעות שילוב של GravityZone אבטחת ארגונים ותוספים נפרדים הניתנים לרכישה עבור כל קטגוריית חיישנים (רשת, זהויות, ענן, יישומי פרודוקטיביות).

AWS, Microsoft Azure
למידע נוסף על פתרונות ההגנה של היצרן, ראו את עמוד פתרונות Bitdefender לעסקים. ו-Google Cloud Platform.

לא בהכרח. הוא מוסיף נראות עננית למערך ה-XDR הקיים.

כן. המוצר כולל אינטגרציה מובנית דרך API ו-Webhooks לייצוא מידיי של אירועים בפורמט JSON לכל מערכות ה-SIEM/SOAR המובילות בשוק.

אנו משתמשים בעוגיות לצורך תפעול האתר, ניתוח נתונים ושיפור חוויית המשתמש. בלחיצה על כפתור האישור או בהמשך הגלישה באתר, הנך מסכים/ה לשימוש בעוגיות בהתאם למדיניות הפרטיות. מדיניות הפרטיות.