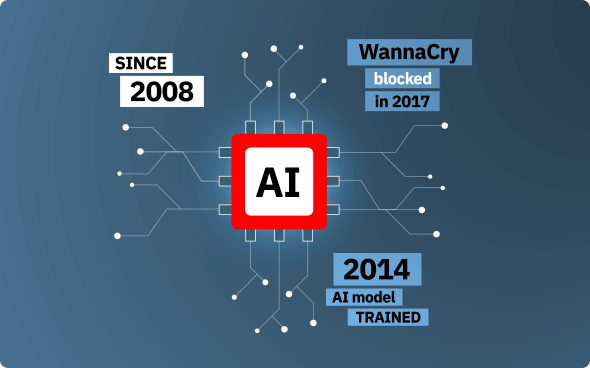
מאז 2008, Bitdefender מעצבת את עתיד הבינה המלאכותית (AI) בתחום האבטחה באמצעות מחקר פתוח וחדשנות שהוסבו לפלטפורמת אבטחה מבוססת AI, אשר מובילה בעקביות במבחנים עצמאיים.
כבר בשנת 2008 אימצנו את הבינה המלאכותית, גם באמצעות שילובה בפתרונות האבטחה של Bitdefender וגם באמצעות תרומה לקהילה הרחבה יותר דרך מחקר פתוח. גישה זו אפשרה לנו לחזות ולעצור בהצלחה איומים חדשים ובלתי מוכרים.
מודל שפיתחנו בשנת 2014 הצליח לחסום את מתקפת הכופרה WannaCry בשנת 2017, על אף שניצלה פרצה שלא הייתה ידועה קודם לכן.
בנוסף, Bitdefender פרסמה 25,000 סוכני AI שאומנו על גבי 60 משחקי Atari קלאסיים, כדי לסייע לחוקרים אחרים בתחום הלמידה מחיקוי.
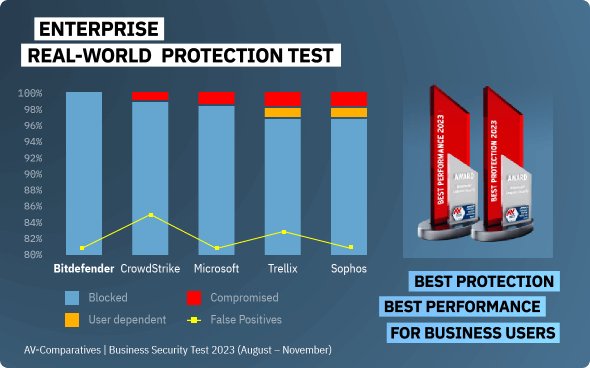
במקום שבו גישה אחידה לכולם נכשלת באבטחת סייבר, אנו משלבים מערך רחב ומגוון של מודלים מבוססי למידת מכונה (ML) לצד טכנולוגיות שאינן מבוססות AI, כדי לתת מענה ממוקד ויעיל לאתגרים שונים. גישה זו הקנתה לנו תוצאות מובילות במבחני הגנה בעולם האמיתי, במבחני APT, ובהערכות XDR ו-MDR.
כדי לזהות גם את השינויים המזעריים ביותר, מנגנון זיהוי החריגות שלנו בונה מודל ML ייחודי לכל משתמש ולכל מכשיר – ולא רק לכל ארגון.
הפלטפורמה שלנו מפיקה מעל 60,000 נקודות נתונים ייחודיות, המשמשות את הבינה המלאכותית בכל שכבות האבטחה שלנו.
ב-Bitdefender איננו מסתפקים בהדבקות לקצב ההתפתחויות בתחום הבינה המלאכותית – אנחנו מסייעים לעצב אותן. עם יותר מ-70 מאמרים אקדמיים שפורסמו ו-50+ חוקרים מטעם החברה המלמדים באוניברסיטאות, אנו פועלים באופן פעיל לקידום הבינה המלאכותית במטרה לתת מענה טוב יותר לאיומים ואתגרים עכשוויים ועתידיים.
באמצעות אלגוריתמים גנטיים אנו מאמנים מודלי AI בתהליך השראה מברירה טבעית, המוביל לתוצאות מיטביות בתחום אבטחת הסייבר.
כמו כן, אנו עושים שימוש ב-Generative Adversarial Networks (GANs), בהם שתי קבוצות AI מתמודדות זו מול זו: האחת מייצרת שיטות פריצה חדשות, והשנייה סותרת אותן. עימות מתמשך זה מאפשר לבינה המלאכותית שלנו לצפות איומים עתידיים ולנטרל אותם ברגע שיתגלו בעולם האמיתי.
אנו מאמינים כי בינה מלאכותית מועילה יותר למגינים מאשר לתוקפים, אך פחד, חוסר ודאות וספק לעיתים מערפלים את המציאות. ב-Bitdefender אנו נשענים על מדע – לא על ספקולציות. אנו בוחנים מחדש באופן מתמיד את וקטורי התקיפה, כדי להבטיח שפתרונות האבטחה שלנו יישארו צעד אחד לפני נוף האיומים המתפתח בעולם ה-AI.
מתקפות הנדסה חברתית הן מהמאמצות הראשונות של טכנולוגיות AI, מה שהופך אמצעי הגנה מסורתיים – כמו העלאת מודעות המשתמשים – לפחות יעילים. הטכנולוגיה סוגרת את הפער הזה. צוות המומחים שלנו, המתמקד ב־Deepfakes, הונאות דוא"ל עסקיות (BEC) ובתרמיות שונות, ממשיך לשפר אלגוריתמים מתקדמים המיושמים בפתרונות וטכנולוגיות כמו GravityZone Security for Email, Network Protection, או חיישן ה־XDR שלנו עבור יישומי פרודוקטיביות.
העלייה בנוזקות שנוצרות באמצעות בינה מלאכותית אולי נשמעת מאיימת, אך גישת האבטחה הרב-שכבתית שלנו נבנתה במיוחד כדי להתמודד עם אתגר זה בקנה מידה רחב. אנו מזהים התנהגויות זדוניות – גם בגרסאות שלא נראו בעבר של נוזקות קיימות. הטלמטריה שלנו מזהה יותר מ־500,000 איומים חדשים מדי יום (יותר מ־400 בדקה), ומערכותינו מתמודדות ביעילות עם נפח כה גבוה. ככל שקוד שנוצר באמצעות AI מזין גל של וריאציות ייחודיות של נוזקות, כך הופכת קריטית יותר התשתית החזקה של אבטחה רב־שכבתית, המסופקת על ידי פלטפורמת GravityZone.
פרק הזמן שבין גילוי חולשה לפריסת תיקון הולך ומתקצר – לעיתים לפחות מ־24 שעות. מצב זה יוצר מטרה נוחה למתקפות אוטומטיות מזדמנות, המנצלות מכשירים המחוברים לאינטרנט ללא עדכוני אבטחה. פתרונות ניהול סיכונים ו־ניהול עדכונים (Patch Management) מספקים תמונת מצב ברורה של החולשות, מאפשרים לתעדף תיקונים ולהפחית סיכונים ממכשירים חשופים. עם זאת, אבטחה אפקטיבית תמיד פועלת בשכבות. גם עם מנגנוני מניעה חזקים, תוקפים עשויים למצוא דרך פנימה. לכן, צמצום זמן השהייה של התוקף בתוך המערכת הופך לקריטי – באמצעות פתרונות כמו GravityZone XDR או Bitdefender MDR.
אנו משתמשים בעוגיות לצורך תפעול האתר, ניתוח נתונים ושיפור חוויית המשתמש. בלחיצה על כפתור האישור או בהמשך הגלישה באתר, הנך מסכים/ה לשימוש בעוגיות בהתאם למדיניות הפרטיות. מדיניות הפרטיות.