Bitdefender GravityZone
Proactive Hardening and Attack Surface Reduction (PHASR)
גישה עודפת לתוכנה יוצרת סיכון מיותר. גלו קבצים בינאריים ויישומים מסוכנים שאינם בשימוש, הגבילו את הגישה אליהם והפחיתו את שטח החשיפה שלכם להתקפות ב-עד 95%.
92.8%
צמצום התקפות שהושג באמצעות חסימת כלים שאינם בשימוש על ידי צוות הניהול.
95.1%
צמצום התקפות שהושג באמצעות מתן הרשאה לכלים כמו PowerShell לבצע פעולות לגיטימיות בלבד.
99%
מהחברות אינן משתמשות ב-Bitsadmin, אך הכלי עדיין מופעל אצלן.
133
133
LOLBins קיימים בהתקנת Windows 11 חדשה.
צמצמו את משטח התקיפה
של העובדים בעד 95%
גישה עודפת לכלים שאינם נחוצים מגדילה את משטח התקיפה. PHASR מזהה סיכונים אלו עבור כל משתמש, מגביל יישומים שאינם בשימוש ופעולות חריגות אך עתירות-סיכון, ובכך מצמצם את משטח התקיפה בעד 95%.
עצרו מתקפות חמקניות בשיטות
Living off the Land
84% מהתקפות הסייבר כיום כוללות שימוש בטכניקות Living off the Land (LOTL), המנצלות כלים לגיטימיים כדי לחמוק מזיהוי. PHASR חוסם גישה עודפת לכלים אלו, עוצר את המתקפות כבר בשלב מוקדם ומפחית את עומס ההתראות ואת עלויות האבטחה.
מזערו את העומס
הניהולי באבטחה
ניהול כללים סטטיים, חריגים ומדיניות מפורטת אינו מעשי. PHASR מספק הקשחה שמתאימה את עצמה באופן אוטונומי לשינויים בהתנהגות המשתמשים ובוקטורי האיומים, ומשחררת את הצוות שלכם מהעומס המנהלי.
כל משתמש שלכם הוא ייחודי –
וגם האבטחה שלו צריכה להיות כזו.
GravityZone Proactive Hardening and Attack Surface Reduction (PHASR) מתאים את ההקשחה באופן דינמי, בלי להאט את פעילות העסק או להעמיס על צוות ה-IT.
הקשחה מותאמת אישית
הקשחת מערכות מסורתית אינה מספיקה. PHASR עושה שימוש באלגוריתמים של בינה מלאכותית כדי לבנות פרופילי סיכון עבור כל שילוב של משתמש-נקודת קצה, לזהות כלים והתנהגויות מסוכנות שאינן נחוצות, ולהתאים את ההקשחה כך שתענה באופן מיטבי על הצרכים הייחודיים של כל משתמש.
צמצום דינמי של משטח התקיפה
תחזוקה של כללי צמצום קבועים וחריגים היא מסורבלת. PHASR לומד באופן רציף, מסתגל באופן עצמאי לשינויים בהתנהגות ובוקטורי איומים, ומצמצם הן את העומס על צוותי ה-IT והן את פערי האבטחה.
שליטה מדויקת
בשונה מכלי בקרת יישומים, PHASR אינו מוגבל להחלטות גורפות של "לאפשר/לחסום". בתוך כלי קיים, הוא יכול להגביל רק התנהגויות מסוכנות או חריגות למשתמש. לדוגמה, לאפשר להריץ PowerShell, אך לחסום פקודות מוצפנות.
מדדי סיכון של יישומים
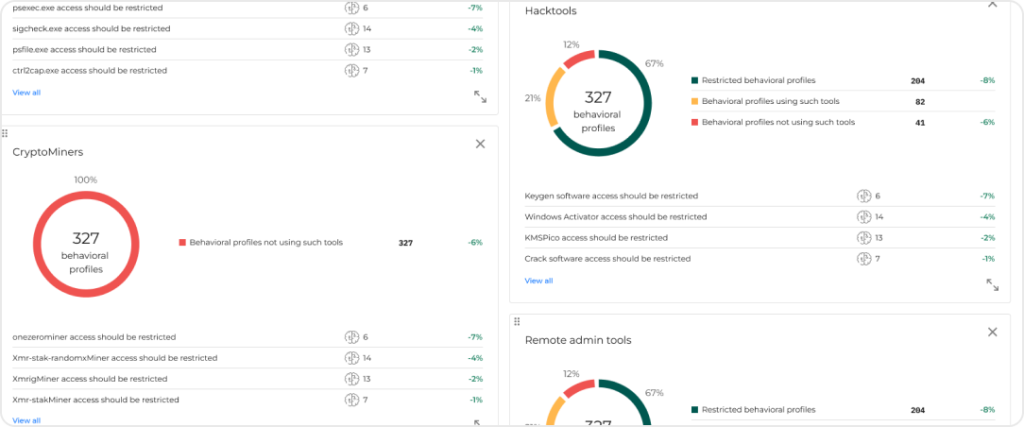
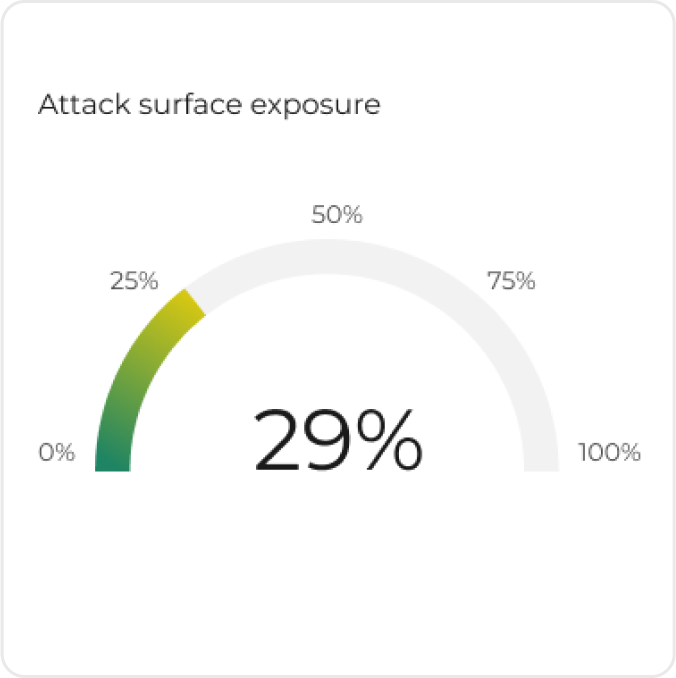
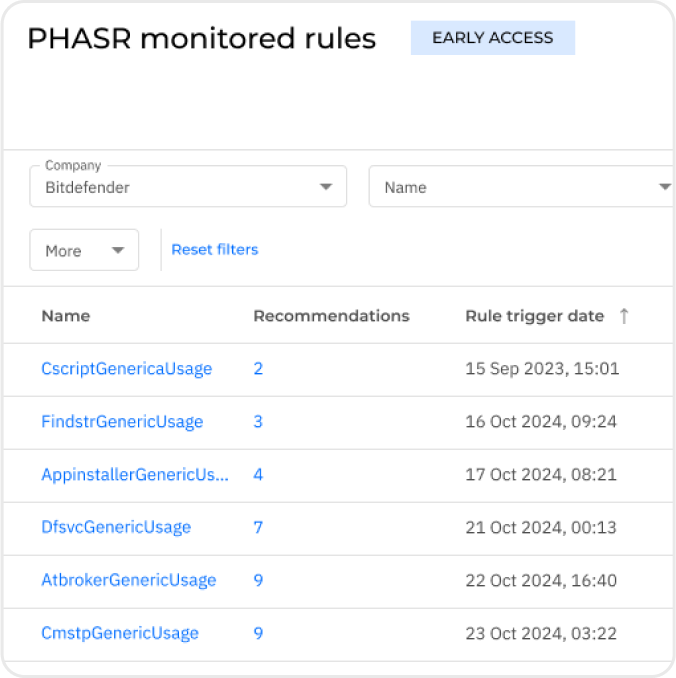
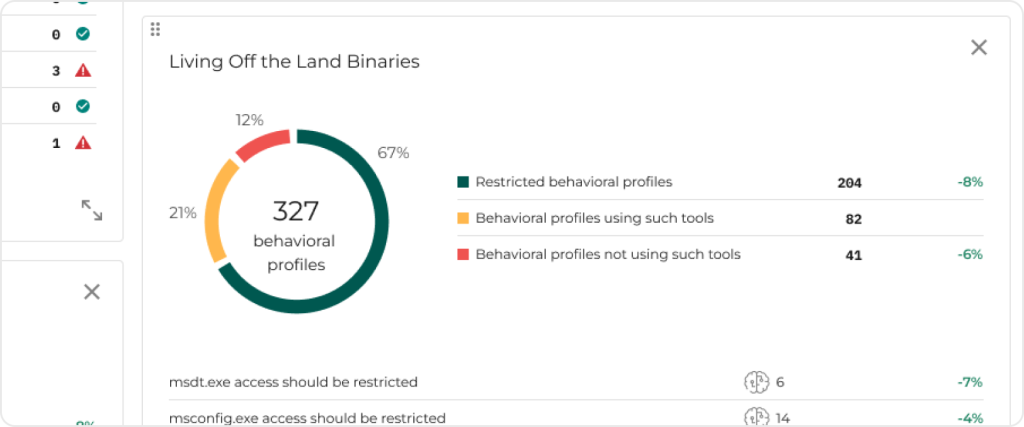
PHASR מציג מדדים של משטח התקיפה ושל צמצום סיכונים בהתאם לכל המלצה, ולוחות מחוונים ברמת הארגון מאפשרים למנהלי אבטחה לעקוב אחרי השיפורים במצב האבטחה, להדגים אותם ולהצדיק השקעות.
הגנה אוטומטית (Autopilot Protection)
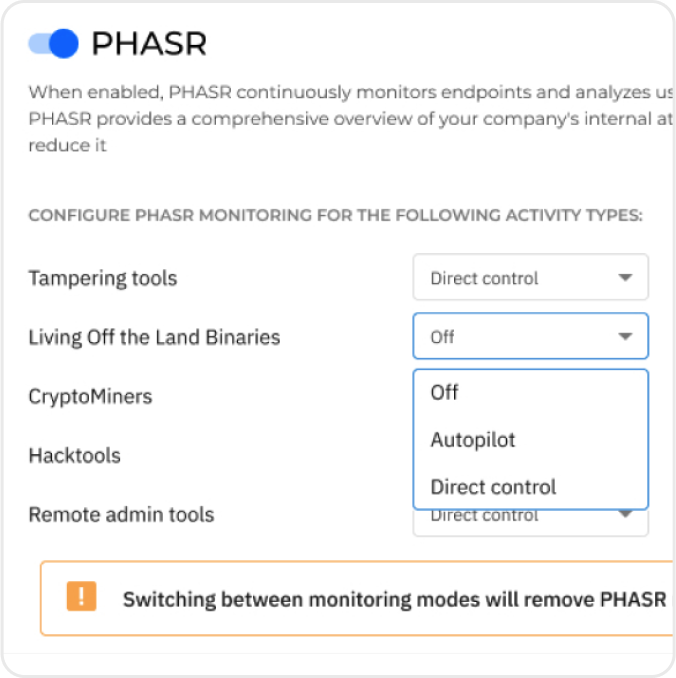
PHASR מאפשר הגנה במצב Autopilot, המיישמת באופן דינמי המלצות הקשחה חדשות ככל שהתנהגויות ואיומים משתנים. מנהלים יכולים גם לבחור במצב שליטה ישירה (Direct Control) כאשר הם מעוניינים להחיל המלצות באופן סלקטיבי.
פריסה וניהול פשוטים
PHASR מגשר בין מניעה לגילוי ומשתלב באופן חלק בתוך פלטפורמת GravityZone. עבור לקוחות קיימים של GravityZone, נדרשות דקות ספורות בלבד מההפעלה ועד ש-PHASR מזהה סיכונים מיותרים.
"Bitdefender מפגינה ביצועים מצטיינים באופן עקבי במבחנים עצמאיים, כולל MITRE Engenuity, והציגה תכונות חדשניות כמו Deep Process Inspector ו-Advanced Reasoning. לאחרונה, בשנת 2024, הציגה Bitdefender את Proactive Hardening and Attack Surface Reduction (PHASR), טכנולוגיה פורצת דרך שמשנה את האופן שבו אבטחת עומק (defense-in-depth) מיושמת ומנוהלת בארגונים."
IDC, IDC ProductScape: שוק הגנת נקודות קצה לעסקים קטנים ובינוניים ברחבי העולם.
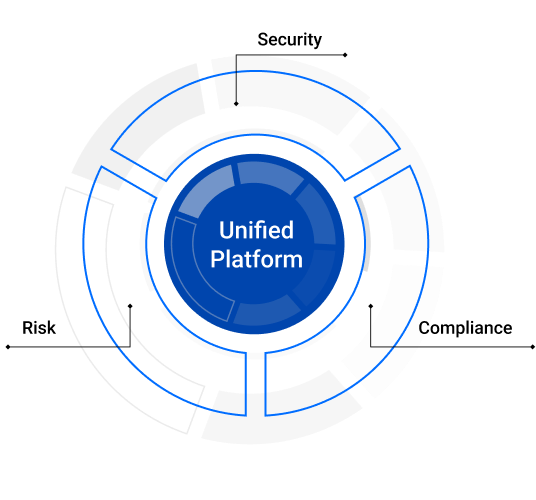
נהל סיכונים באופן יזום, עמוד בדרישות הציות בקלות, ותגובה מיידית לאיומים – בפלטפורמה מוכחת ומאוחדת המגפה הבלתי נראית של התקפות Living off the Land מהווה אתגר מרכזי עבור צוותי אבטחה – אך אינה האתגר היחיד. הפגיעויות, משטחי התקיפה והמורכבות הולכים וגדלים, הניצול מתבצע מהר יותר, ורבים מהצוותים מתמודדים עם חוסר בכוח אדם ועייפות מהתרעות מרובות.
הגישה של Bitdefender להתמודדות עם אתגרים אלו היא להמשיך לחדש ולשפר את פלטפורמת GravityZone המקיפה, שנמצאת בעקביות בדירוג הגבוה ביותר, ואת שירותי החברה. גישה זו מניעה את החזון שלנו – לאפשר לכל הארגונים לנהל סיכונים באופן יזום, לעמוד בקלות בדרישות הציות, ולהגיב במהירות לאיומים.
Bitdefender GravityZone PHASR זמין כרישיון נוסף לחבילת Bitdefender GravityZone Enterprise ולפתרונות MDR. הפתרון נבנה מהיסוד כחלק אינטגרלי מ-GravityZone, ומתיישב עם האסטרטגיה שלנו להעצמת הפחתת הסיכונים וניהולם באמצעות חשיפה עמוקה ב-360°, תעדוף סיכונים מעשי ו-מענה אוטומטי.
אבטחה שמקבלת הכרה עקבית במבחנים עצמאיים
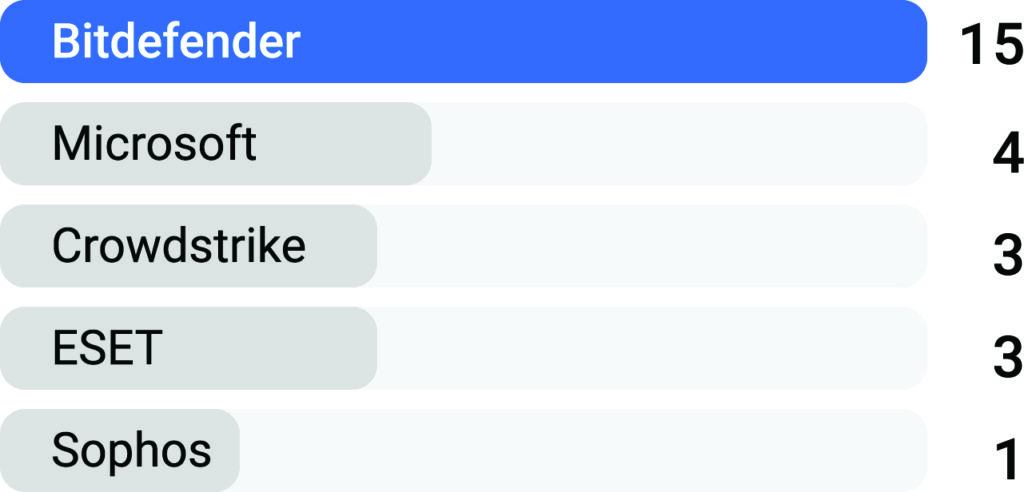
הכי הרבה דירוגים ראשונים במבחני האבטחה הארגוניים של AV-Comparatives
מבוסס על תוצאות במבחני הגנה בעולם האמיתי, הגנה מפני תוכנות זדוניות, הגנה מפני איומים מתקדמים, והגנה ותגובה בקצה הרשת, לשנים 2021–2023.
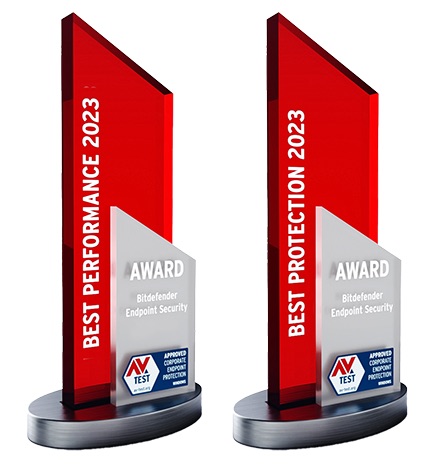
ההגנה הטובה ביותר. הביצועים הטובים ביותר למשתמשי עסקים
Bitdefender GravityZone Endpoint Security זכה בפרס AV-TEST לשנת 2023 על ההגנה הטובה ביותר והביצועים הטובים ביותר בקטגוריית משתמשי העסקים.
נראות גבוהה לאיומים, רעש מינימלי
Bitdefender השיג כיסוי אנליטי של 100% גם עבור Linux וגם עבור macOS, ללא אף אות חיובי שגוי (False Positive) בשני המקרים.
בחירת הלקוחות ב-Gartner® Peer Insights™
קול הלקוחות לפתרונות אבטחת נקודות קצה (EPPs)
היחיד שזכה בתואר Visionary in the 2025 Gartner® Magic Quadrant™ for EPPs
זכה לתואר Strong Performer של Forrester
שאלות נפוצות
מהן טכניקות Living off the Land וכיצד הן מתחמקות מזיהוי?
טכניקות Living off the Land כוללות ניצול על ידי תוקפים של קבצים בינאריים לגיטימיים ומותקנים מראש, כדי להיטמע בפעילות הרגילה. בהשוואה דמיונית, מדובר בפורץ שמגיע למשרד, ובמקום לשאת כלי חשוד כמו פריצה, נכנס עם תג גנוב כמו כל עובד אחר ומשתמש במערכות והגישה הקיימות כדי להשיג את מטרתו.
כיצד GravityZone PHASR מזהה כלים מסוכנים ולא נחוצים?
GravityZone PHASR עושה שימוש במודיעין איומים מעודכן באופן מתמיד על דפוסי התקפה וכלים מסוכנים, ומשתמש באלגוריתמים מותאמים אישית של למידת מכונה כדי לבנות ולעדכן כל הזמן דפוסי התנהגות עבור כל שילוב של משתמש-נקודת קצה. גישה זו מאפשרת ל-PHASR לזהות אילו כלים ופעולות מסוכנות אינם נחוצים וניתן להגביל אותם עבור כל משתמש, מבלי לפגוע בפעילות העסקית.
מה הופך את GravityZone PHASR לייחודי?
Bitdefender GravityZone PHASR משנה את תחום אבטחת נקודות הקצה וצמצום משטחי התקיפה על ידי התאמת האבטחה באופן מדויק ודינמי לצרכי המשתמש, בניגוד לכלי אבטחה מסורתיים שנבנו כדי להתאים לכל הלקוחות והמשתמשים. בעוד שרוב כלי ההקשחה מוגבלים להחלטות בסיסיות של אפשר/חסום, PHASR מאפשר הגבלות מדויקות ברמת הפעולה ואינו משפיע לרעה על הנוחות והשירותיות.
אנו משתמשים בעוגיות לצורך תפעול האתר, ניתוח נתונים ושיפור חוויית המשתמש. בלחיצה על כפתור האישור או בהמשך הגלישה באתר, הנך מסכים/ה לשימוש בעוגיות בהתאם למדיניות הפרטיות. מדיניות הפרטיות.