Bitdefender GravityZone
Managed Detection Response Plus

שירות Bitdefender MDR PLUS מספק לך את כל ההגנות של MDR ומוסיף את גילוי ותגובה מקיפים ביותר ברשת האפלה (Dark Web).

מומחי אבטחה עולמיים

צוות ה-SOC הגלובלי של Bitdefender מורכב מ-285 אנליסטים מובילים, חוקרים וציידי איומים – כולם עובדים בשבילך.
הגנה כוללת ומלאה

עובדים מסביב לשעון, כולל לילות וסופי שבוע, כדי שלא תצטרך.
הגנה כוללת ומלאה

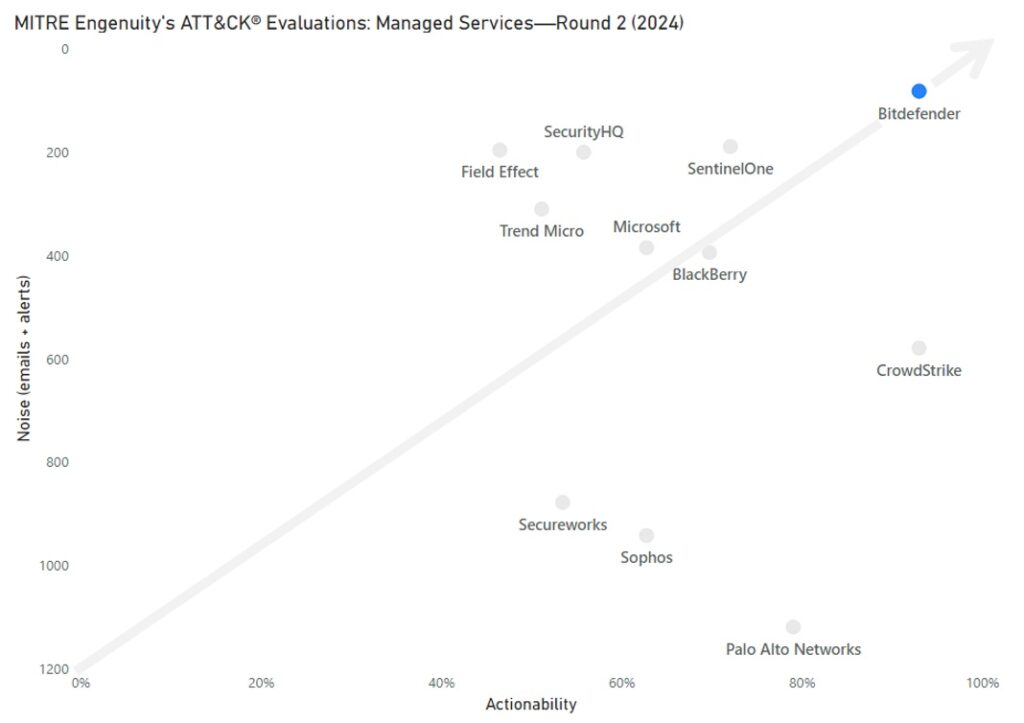
Bitdefender הובילה את המשתתפים עם הדירוג הגבוה ביותר לפעילות מדויקת בהערכות MITRE Engenuity ATT&CK 2024 לשירותים מנוהלים.
הנכסים החשובים ביותר בארגון שלך עלולים להיות​ למכירה בDark Web.​

שירות Bitdefender MDR PLUS מספק לך את כל ההגנות של MDR ומוסיף את הגילוי והתגובה המקיפים ביותר בDark Web הזמינים כיום.

מנהל חשבון אבטחה ייעודי (SAM)

מנהל חשבון האבטחה הייעודי שלך (SAM) הוא נקודת המגע היחידה שלך עם כל שירותי Bitdefender. ה-SAM זמין לענות על שאלותיך או דאגותיך ומספק סקירה עסקית רבעונית (QBR) כדי לתקשר בצורה ברורה את מצב האבטחה שלך, נושאים פתוחים והמלצות. במקרה של אירוע אבטחה, מרכז ה-SOC שלנו ינקוט בפעולה, וה-SAM שלך יצור קשר עם איש הקשר החירום שלך תוך 30 דקות ויישאר בקשר רציף לאורך כל האירוע.

ניטור רשת האפלה (Dark Web Monitoring)

אנליסטי המודיעין שלנו מנטרים כל העת את ה-dark web כדי לזהות דליפות או גניבות של נתונים ארגוניים, כולל דומיינים, אישורי גישה, קניין רוחני (IP), אזכורי מותג והתנהגות של טייפו-סקווטינג, טכנולוגיות בשימוש, ונושאים הקשורים לתעשייה ומיקום גיאוגרפי. אנו יכולים גם לנטר ספקים מרכזיים ושותפים אסטרטגיים ולהודיע לך על בעיות שנמצאו אצלם.

ניתוח מודיעין גלובלי

אנליסטי המודיעין שלנו מאורגנים בתא מיזוג מודיעין סייבר (Cyber Intelligence Fusion Cell – CIFC), המשתמש במחזור חיים של מודיעין איומים לחקור איומי סייבר, פעילות גיאופוליטית ומגמות נתונים ספציפיות לתעשייה, ואז ליישם ידע זה בארגון שלך. בשונה מספקים אחרים שעשויים לשלב מקור מודיעין חיצוני יחיד כשירות משלים, Bitdefender משלבת מקורות מרובים, כולל המקורות שלה עצמה, כחלק מהשירות המרכזי.
דגמי איומים מותאמים אישית

מתחילים בתהליך ההטמעה ובתקופת פיתוח בסיס אבטחה ראשונית, ואחר כך אוספים ומעבדים מידע על הארגון שלך, כולל העסק, המשתמשים והאיומים הידועים, כדי למפות ולנטר את נוף האיומים הספציפי שלך.
הגנה על המותג וקניין רוחני

במהלך ניטור ה-dark web, אנליסטי המודיעין מחפשים כל העת מידע על הארגון שלך, המותג וקניין הרוחני שלך. אלו הם חלק מהנכסים היקרים ביותר שלך, ולכן זיהוי מה שמשותף או נמכר ברשת האפלה הוא קריטי להגנתם. אנו גם מנטרים רישומי דומיינים כדי לזהות דומיינים חדשים שעשויים להעיד על פעילות של טייפו-סקווטינג או חטיפת כתובות URL על ידי גורמים זדוניים.

ניטור מטרות בעלות עדיפות גבוהה

אין זה סוד שהנהלה בכירה ודירקטוריון מחזיקים במידע רגיש מאוד, אך לא תמיד פועלים לפי מדיניות ונהלי האבטחה. אנליסטי המודיעין שלנו יכולים לנטר עובדים בעלי ערך גבוה כדי לזהות מידע שייתכן שנגנב או דלף.
מהו ה-ROI של שירות MDR?

תמיד תהית כמה חיסכון בעלויות מספק שירות MDR? גלה כמה עולה להקים צוות SOC הפועל 24/7 ולמד על הערך ש-Bitdefender MDR יכול להביא לארגון שלך.

למה לבחור ב-Bitdefender MDR?

רוצה ללמוד איך Bitdefender MDR יכול לחזק את צוות האבטחה שלך ולעזור להגן עליך מפני איומי סייבר?

01

הקשר ותמיכה ללקוח

• רוב ספקי שירותי MDR לא מתאימים את השירות ללקוחות שלהם. Bitdefender מבינה שמוסד פיננסי בארה"ב, יצרן פלדה באירופה, רשת קמעונאית באסיה ורשת בריאות במזרח התיכון מתמודדים עם אתגרי אבטחה שונים. • אנו משתמשים בתהליך מקיף של הטמעה ואיסוף מידע מתמשך כדי להבין את הארגון שלך, ולאחר מכן מגדירים בסיס אבטחה בהתאם לפרופיל הייחודי שלך. • בנוסף, שירות Bitdefender MDR PLUS כולל מנהל חשבון אבטחה ייעודי (SAM), כך שיש לך נקודת קשר אחת לכל שירותי Bitdefender.

02

תגובה מהירה ונחרצת

• מה קורה כשהתוקף מצליח לעקוף את הטכנולוגיה? האנליסטים שלנו מעריכים במהירות אירועי אבטחה ונוקטים בפעולות נחרצות להכיל ולהפחית את האיום.
• Bitdefender MDR PLUS כולל מערך רחב של פעולות מאושרות מראש, המאפשרות לאנליסטים להגיב באופן יזום. בנוסף לכיסוי המלא של ה-dark web, אתה מקבל את גילוי ותגובה המקיפים ביותר, הן בסביבת העבודה שלך והן מחוצה לה.

03

פלטפורמת אבטחה מובילה בתחומה

• אין צורך לוותר על יעילות המוצר והשירות לטובת מחיר משתלם. Bitdefender MDR כולל את פלטפורמת האבטחה המובילה בתעשייה שלנו, שנחשבת למובילה על ידי Forrester, לחזונית על ידי Gartner, וזוכה למקום הראשון בבדיקות עצמאיות של MITRE, AV-TEST ו-AV-Comparatives.
• בנוסף, Bitdefender היא הבעלים של הפלטפורמה, מה שמעניק ללקוחותינו ערימת טכנולוגיית אבטחה אחת לאיחוד וניהול פשוט יותר.

אחריות לפריצות אבטחת סייבר של Bitdefender MDR

שירות ה-MDR של Bitdefender כולל אחריות לפריצות אבטחת סייבר, המכסה הוצאות תגובה עד לסכום של 100,000 דולר במקרה של אירוע כופר – ללא עלות נוספת.

שאלות נפוצות

מהו שירות Bitdefender MDR?

Bitdefender MDR הוא שירות אבטחה מנוהל המספק הגנה 24/7 מפני איומי סייבר, המבוצעת דרך מרכזי אבטחה גלובליים (SOCs) שלנו.

השירות כולל את פלטפורמת האבטחה הבסיסית (GravityZone Business Security Enterprise – BSE) וכן ניטור ותגובה מתמשכים לאיומים.


ל-Bitdefender יש רשת עולמית של שלושה (3) מרכזי SOC הממוקמים בצפון אמריקה (טקסס, ארה"ב), אירופה (רומניה) ואסיה-פסיפיק (סינגפור).

המרכזים פועלים במערכת משמרות לפי אזור הזמן של פנמה ("Panama shifts") שמאפשרת כיסוי במהלך שעות העבודה של הלקוחות באותו אזור, עם העברות חלקות בין האזורים השונים – כך שמתקבל כיסוי מלא 24/7.

האנליסטים יחד מחזיקים ביותר מ-40 תעודות SANS, כולל GCIH, GCFA, CTI, CISSP, תחומי ענן ופורנזיקה.

Bitdefender משקיעה רבות בהכשרת האנליסטים, עם תקציב מיוחד להכשרות חיצוניות וכנסים. האנליסטים שלנו מגיעים ממספר סוכנויות ממשלתיות ומביאים איתם למעלה מ-100 שנות ניסיון משולב בעבודה במודיעין סייבר ואיומים.

רבים מספקי שירותי MDR משתמשים באוטומציה לניטור, זיהוי, ולאחר מכן לאיסוף ושליחה של התראות אליך.

העומס של הערכת כל הנתונים הללו עדיין מוטל על צוותך. שירות ה-MDR של Bitdefender מנהל את כל מחזור החיים של ההתראות, מנתח אלפי התראות ומצמצם אותן למספר קטן של תגובות והמלצות.

אנו משתמשים בעוגיות לצורך תפעול האתר, ניתוח נתונים ושיפור חוויית המשתמש. בלחיצה על כפתור האישור או בהמשך הגלישה באתר, הנך מסכים/ה לשימוש בעוגיות בהתאם למדיניות הפרטיות. מדיניות הפרטיות.