Trio Cyber 360

שירותי SOC מנוהלים לעסקים

ניטור סייבר, איסוף ושמירת לוגים, זיהוי איומים ותגובה לאירועי אבטחה

כל אירועי האבטחה של הארגון, תחנות קצה, שרתים, פיירוולים, ענן וזהויות, נאספים ומנוטרים בפלטפורמה אחת.

נראות מלאה

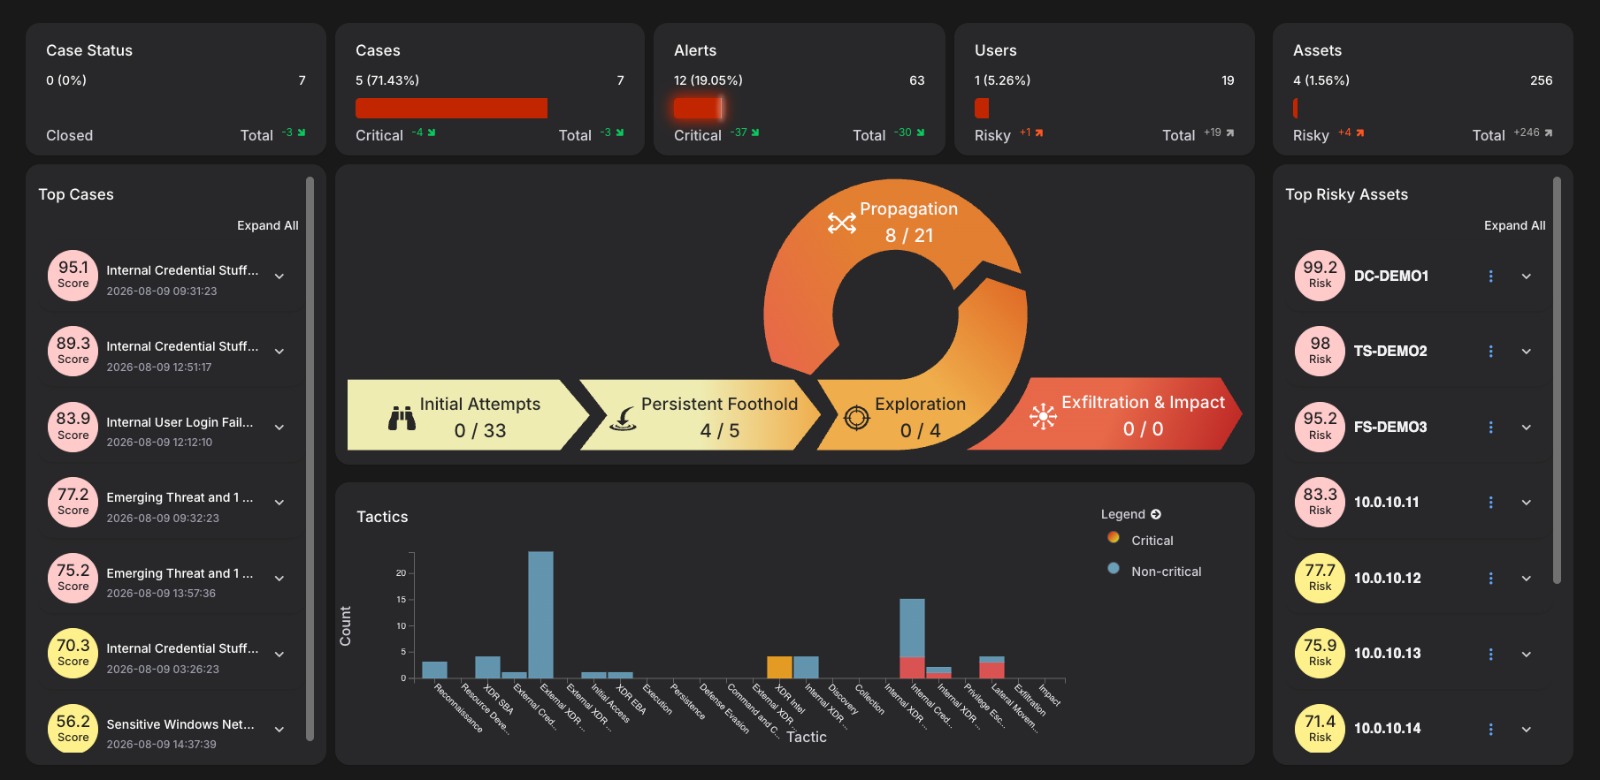
כל הלוגים והאירועים מכל מקורות המידע — פיירוול, אנטי-וירוס, שרתים, Microsoft 365 וענן — מנורמלים ומוצגים במסך אחד, עם תמונת-על ברורה של מצב האבטחה.

שמירת לוגים לאורך זמן

הלוגים נשמרים באופן מאובטח לתקופה מוגדרת מראש לפי צרכי הארגון והרגולציה — כולל אחסון ארוך טווח לצורכי חקירה, ביקורת ועמידה בדרישות תיקון 13.

ניטור ותגובה 24/7

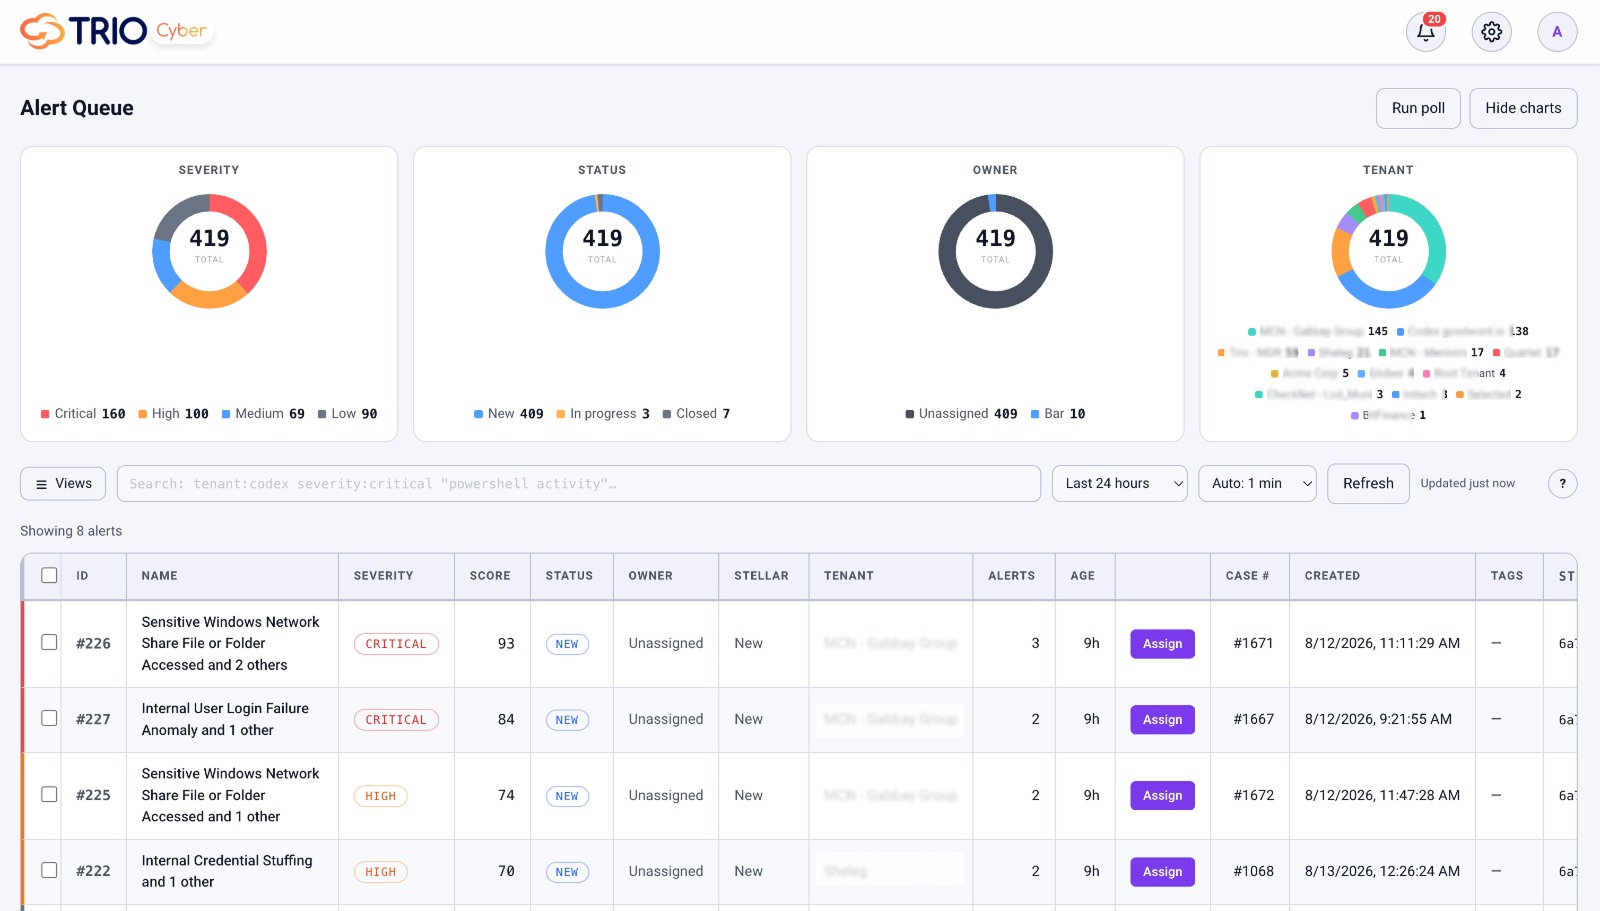
מנועי AI מזהים איומים ומתאמים ביניהם אוטומטית, וצוות ה-SOC של טריו חוקר, מסנן התראות שווא ומגיב, כך שאתם מקבלים רק את מה שחשוב באמת.
SOC שלם לעסק שלך בלי להקים SOC

עם Trio Cyber 360 אתם מקבלים שירותי SOC מנוהלים הכוללים איסוף לוגים, זיהוי איומים, חקירה ותגובה, במודל שירות חודשי פשוט וצפוי.

פלטפורמה אחת לכל מקורות המידע

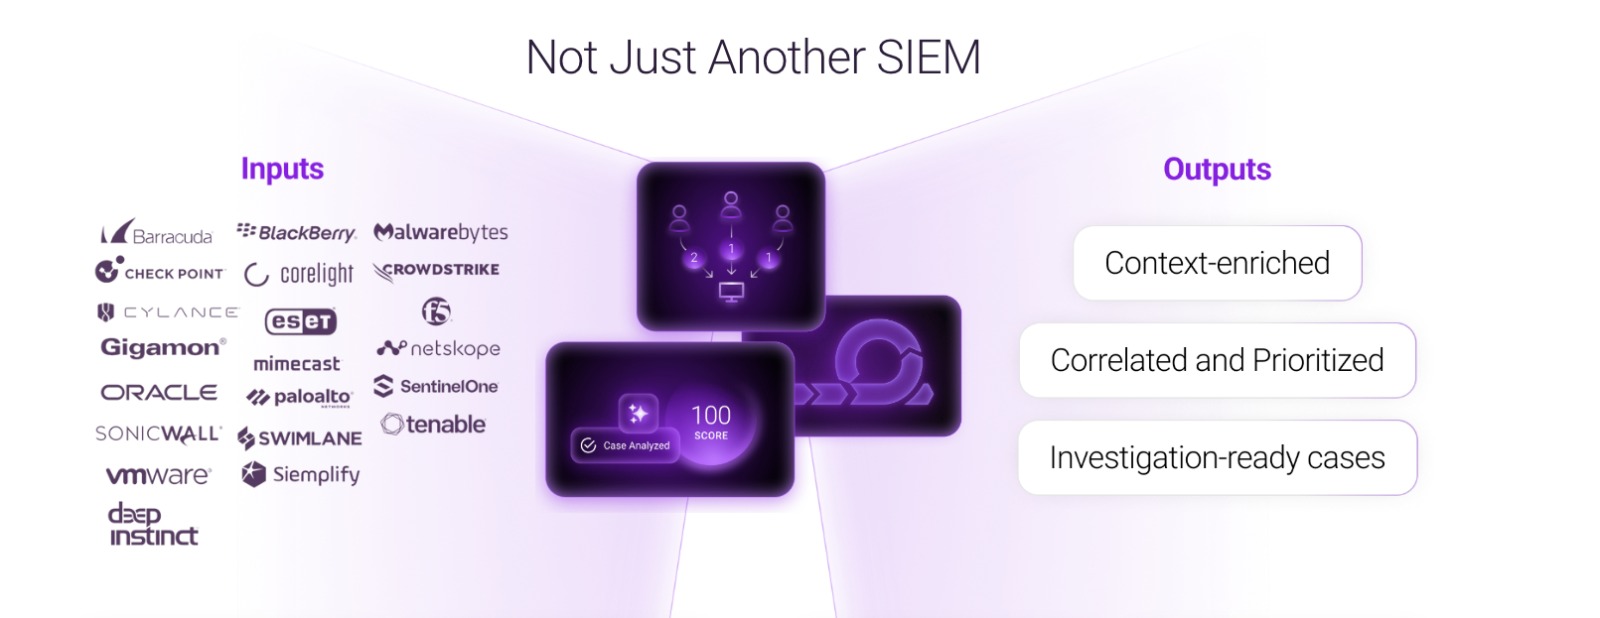
Trio Cyber 360 מאחדת בפלטפורמה אחת יכולות של SIEM מהדור הבא, ניטור תעבורת רשת (NDR), ניתוח התנהגות משתמשים (UEBA) וזיהוי איומי זהויות (ITDR). הפלטפורמה מתחברת למאות מקורות מידע Bitdefender GravityZone, פיירוולים של Fortinet ו-Sophos, שרתי Windows ו-Linux, Microsoft 365, Azure ו-Active Directory ומרכזת את כל הנתונים למודל אחיד לצורך זיהוי וחקירה.
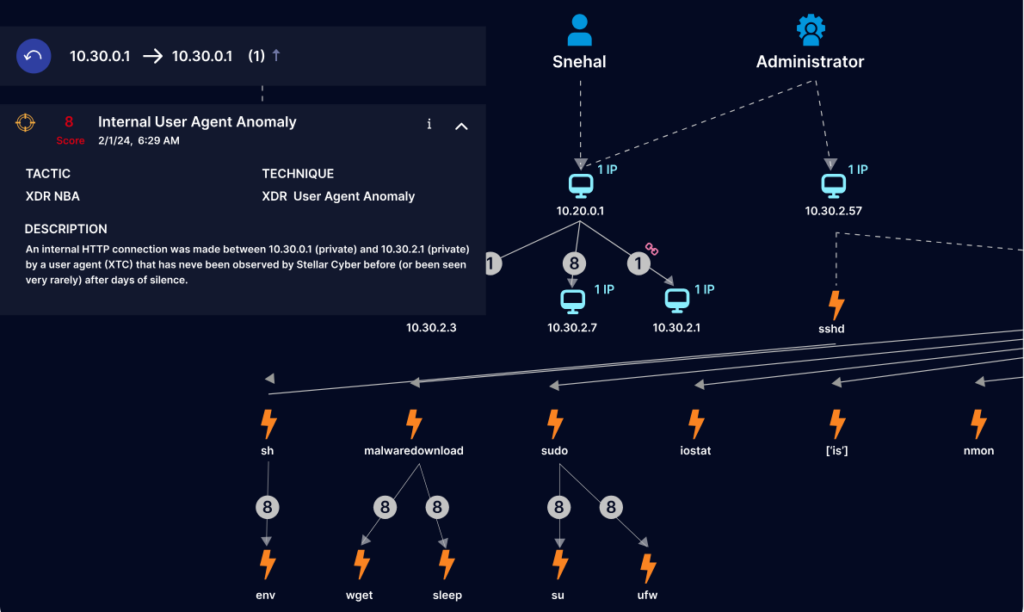
שירותי SOC - מערכת הניטור של Trio Cyber 360

שמירת לוגים מאובטחת לפי הצורך

כל לוג שנקלט נשמר במאגר נתונים מאובטח עם מדיניות שמירה גמישה: אחסון "חם" לחיפוש מיידי ואחסון "קר" חסכוני לטווח ארוך. תקופת השמירה מוגדרת לכל לקוח בנפרד חודשים או שנים, בהתאם לדרישות העסקיות והרגולטוריות כך שבעת אירוע אבטחה או ביקורת, ההיסטוריה המלאה זמינה לחקירה.

SOC AI שעובד בשבילכם

הטכנולוגיה היא רק חצי מהסיפור. צוות המומחים של טריו מנטר את המערכת, חוקר התראות, מסנן רעש, ומתריע לכם רק כשנדרשת פעולה בעברית, עם היכרות עמוקה של הסביבה שלכם. במקרה אירוע חמור, יש אפשרות לליווי מקצה לקצה: בידוד תחנות, חסימת כתובות וניטרול חשבונות שנפרצו.

דוחות חודשיים ושקיפות מלאה

כל לקוח מקבל דוח אבטחה חודשי – אילו איומים זוהו ונחסמו, מגמות לאורך זמן והמלצות לשיפור. הדוחות מותאמים גם להצגה להנהלה, לדירקטוריון או לרגולטור הוכחה מוחשית לכך שהארגון מנוטר ומוגן
עמידה בדרישות רגולציה

שירותי SOC של Trio Cyber 360 משלבים ניטור רציף, איסוף לוגים, זיהוי איומים ותגובה לאירועי אבטחה. איסוף ושמירת לוגים הם אבן יסוד בעמידה בדרישות תיקון 13 לחוק הגנת הפרטיות, תקן ISO 27001 ודרישות מבטחי סייבר. השירות של טריו מספק לכם תיעוד מסודר של אירועי אבטחה, יכולת שחזור היסטוריה ותהליך מסודר של זיהוי ודיווח מוכנים לכל ביקורת
תהליכי הניטור והתגובה בשירות מבוססים על עקרונות מקובלים בעולם הסייבר, לרבות מסגרות עבודה כגון NIST Cybersecurity Framework.

למה לבחור בשירותי SOC של טריו?

שירותי SOC מנוהלים מאפשרים לעסק לקבל יכולות ניטור ותגובה מתקדמות ללא הקמה ותחזוקה של SOC פנים ארגוני.
הטכנולוגיה יקרה, ואנשי מקצוע קשה למצוא. השירות של טריו נותן לכם את שתיהן פלטפורמת Trio Cyber 360 מתקדמת וצוות מומחים שמפעיל אותה במחיר חודשי וקבוע.

01

פלטפורמה אחת במקום עשרה כלים

SIEM, ניטור רשת, ניתוח התנהגות וניהול אירועים — הכל במערכת אחת, בלי אינטגרציות מסובכות ובלי כפל עלויות רישוי.

02

שמירת לוגים בראש שקט

ההיסטוריה המלאה של אירועי האבטחה שלכם נשמרת בצורה מאובטחת וזמינה לחקירה, לביקורת ולדרישות רגולציה — גם חודשים ושנים אחורה.

03

התראות

לא עוד מבול התראות שאף אחד לא קורא. ומתריעים רק על מה שדורש את תשומת הלב שלכם עם המלצות פעולה ברורות.

מהחיבור הראשון ועד ניטור מלא תוך מספר ימים

1

חיבור מקורות המידע

מתקינים סנסורים וקונקטורים: פיירוול, אנטי-וירוס, שרתים, Microsoft 365 וענן. בלי החלפת ציוד ובלי שינוי בתשתית
2

כיול והתאמה

מגדירים מדיניות שמירת לוגים, מכיילים את מנועי הזיהוי לסביבה שלכם ומסננים רעשי רקע כדי שכל התראה תהיה משמעותית.
3

ניטור שוטף ודיווח

מקבלים התראות בזמן אמת רק על אירועים קריטיים ודוח מסכם ומפורט מדי חודש

שאלות נפוצות על שירותי SOC של - Trio Cyber 360

מה זה Trio Cyber 360?

פלטפורמת Trio Cyber 360 המאחדת יכולות SIEM, ניטור רשת (NDR) וניתוח התנהגות (UEBA) במערכת אחת. הפלטפורמה אוספת נתונים מכל מקורות המידע בארגון, מנרמלת אותם ומשתמשת בבינה מלאכותית כדי לזהות איומים ולקבץ אותם לתיקי חקירה. טריו מפעילה את הפלטפורמה עבורכם כשירות מנוהל.

שירותי SOC כוללים ניטור 24/7, זיהוי חריגות, חקירת אירועים, שמירת לוגים ודיווח שוטף.

תקופת השמירה מוגדרת לכל לקוח בנפרד בהתאם לצרכים העסקיים ולדרישות הרגולציה החל מחודשים ועד שנים. ניתן לשלב אחסון "חם" לחיפוש מיידי עם אחסון ארוך טווח חסכוני. פנו אלינו להתאמת מדיניות שמירה לארגון שלכם.

מאות מקורות מידע נתמכים, בהם: Bitdefender GravityZone, פיירוולים של Fortinet, Sophos, Check Point ו-Palo Alto, שרתי Windows ו-Linux, Microsoft 365, Azure, Active Directory, מערכות EDR מובילות ועוד. אם יש לכם מערכת שלא ברשימה סביר להניח שנוכל לחבר גם אותה
לא. זה משלים אותו. Trio Cyber 360 אוספת את ההתראות מכל מערכות ההגנה הקיימות (כולל Bitdefender GravityZone), מתאמת ביניהן ומוסיפה שכבת זיהוי וחקירה מעל כולן. השילוב של הגנת נקודות קצה עם ניטור מרכזי הוא הסטנדרט המומלץ כיום.
בהחלט. בזכות מודל השירות המנוהל, גם ארגון ללא צוות אבטחה פנימי מקבל יכולות של SOC ארגוני במחיר חודשי צפוי שמותאם לגודל הארגון ולכמות מקורות המידע

חוק הגנת הפרטיות ואבטחת המידע ותיקון 13 לחוק מחייב ארגונים רבים בישראל ליישם אמצעי אבטחת מידע, לתעד אירועי אבטחה ולדווח על אירועים חמורים. שירות הניטור ושמירת הלוגים של טריו מספק את התשתית לכך: תיעוד רציף של אירועים, שמירה מאובטחת לאורך זמן, זיהוי אירועים בזמן אמת ותמיכה בתהליך הדיווח

כן, פנו אלינו לתיאום POC נחבר את מקורות המידע המרכזיים שלכם ותראו את הערך בעצמכם

מוכנים לראות מה קורה אצלכם?

מעולה, זה בידיים שלנו עכשיו. העברנו את הפנייה לנציג שיחזור אליך

אנו משתמשים בעוגיות לצורך תפעול האתר, ניתוח נתונים ושיפור חוויית המשתמש. בלחיצה על כפתור האישור או בהמשך הגלישה באתר, הנך מסכים/ה לשימוש בעוגיות בהתאם למדיניות הפרטיות. מדיניות הפרטיות.